FBI :北韓偷幣安 60 億加密貨幣 北韓黑客手法拆解
全球最大加密貨幣交易所幣安(Binance)10 月 29 日遭黑客入侵,逾 60 億美元(約港幣 490 億元)加密資產被轉走,成為歷來最大宗加密貨幣失竊案。美國聯邦調查局(FBI)指北韓相關黑客組織 TraderTraitor 涉案。區塊鏈安全公司 TRM Labs 分析發現,黑客並非單純破解錢包密碼,而是疑似取得幣安跨區塊鏈交易簽署系統的操作能力,令系統為未經授權的轉帳簽署。黑客隨後利用智能合約、去中心化交易所及跨鏈橋轉移資產,更在不足 4 日內透過約 1.2 萬個錢包地址進行逾 4 萬筆交易,試圖避開資金追蹤及凍結。
工程師電腦成入侵起點 黑客疑取得交易簽署能力
幣安在 10 月 30 日的初步調查中表示,一名 DevOps 工程師的手提電腦可能遭到入侵,令黑客得以存取服務容器(Service Container),並提交未經授權的提款交易。公司其後確認調查發現其他入侵點,但強調暫時沒有證據顯示錢包私鑰外洩,完整攻擊原因仍有待查明。
這宗案件最值得留意的地方,在於黑客可能不需要直接取得私鑰,就能指示交易所的基礎設施轉走資金。一般加密貨幣交易所會利用熱錢包處理客戶提款,交易需要經過內部授權及數碼簽署才能在區塊鏈執行。如果黑客成功控制提交交易的系統,並取得利用合法簽署服務的能力,即使私鑰仍然受到保護,資產亦可能被轉走。
TRM Labs 發現,幣安在 Bitcoin、Ethereum、XRP Ledger、Solana 及 Tron 等不同區塊鏈上的錢包,幾乎同一時間發出有效簽署交易。由於各條區塊鏈使用不同的密碼學簽署機制,研究人員認為,單一錢包被釣魚攻擊不足以解釋整宗事件,跨鏈錢包簽署基礎設施遭到入侵是目前較合理的推測。不過,黑客實際取得了哪些系統權限,仍未獲幣安正式確認。
利用 EIP-7702 取得錢包控制權 預先準備 50 個簽署授權
以太坊錢包的攻擊過程尤其值得關注。TRM Labs 發現,黑客在事發前至少 36 小時已開始準備,先透過 Tornado Cash 取得小額資金,再部署惡意智能合約及多次測試。正式攻擊時,黑客利用以太坊 EIP-7702 功能,改變幣安熱錢包執行交易的方式。
EIP-7702 是以太坊在 2025 年 Pectra 升級加入的功能,容許一般錢包透過簽署授權,將部分帳戶操作交由智能合約處理。本來是方便用戶自動化操作的合法功能,但一旦授權過程被濫用,黑客便可能透過指定合約控制錢包的交易行為。
鏈上紀錄顯示,攻擊者一次提交 50 個預先簽署的授權,涵蓋不同的交易序號(Nonce)。由於幣安熱錢包持續處理大量交易,序號不斷改變,黑客預先準備多個序號的授權,確保其中一個能在交易執行時符合條件。
其中一個授權成功生效後,黑客只花 3 分 24 秒便指示錢包轉走 167,464 枚 ETH 及 63 種代幣,包括約 16.15 億 USDT。更嚴重的是,相關授權並未隨第一次提款自動失效,黑客其後仍可繼續轉走新流入錢包的資產。
這並不代表 EIP-7702 本身存在已知漏洞,真正的安全問題是黑客如何取得有效簽署授權,以及交易所為何未能及時阻止異常授權及資產轉移。
與時間競賽 趁穩定幣凍結前換成 ETH
成功盜取資產只是第一步,黑客下一個難題是避免贓款被凍結。今次被盜資產有超過一半屬於 USDT、USDC 等穩定幣,這些代幣的發行商可以透過合約管理功能凍結特定地址的資產。
黑客因此急於將可以被發行商凍結的穩定幣,轉換成沒有同類發行商凍結機制的 ETH、BTC 或 TRX。
區塊鏈分析公司 Elliptic 指出,Tether 在被盜 USDT 進入黑客錢包約 37 分鐘後開始凍結資產,但黑客已搶先透過 Uniswap 等去中心化交易所,將約 4.34 億 USDT 兌換成 ETH。
黑客亦利用去中心化借貸平台 Aave,以約 5,990 萬 USDT 作抵押,借出約 19,762 枚 ETH。這類操作不需要先出售全部抵押資產,就能取得另一種加密貨幣。TRM Labs 更發現,部分 USDT 在交易過程中以明顯不利的兌換價格換成 ETH,反映攻擊者願意承受龐大交易成本,換取在凍結措施生效前完成資產轉換。
不過,發行商的反應亦相當迅速。Circle 成功在黑客轉換資產前凍結全部約 8.23 億被盜 USDC。根據 Elliptic 截至 11 月 2 日的追蹤,約 28.5 億美元資產已遭凍結或扣押,並非全部贓款都能逃過封鎖。
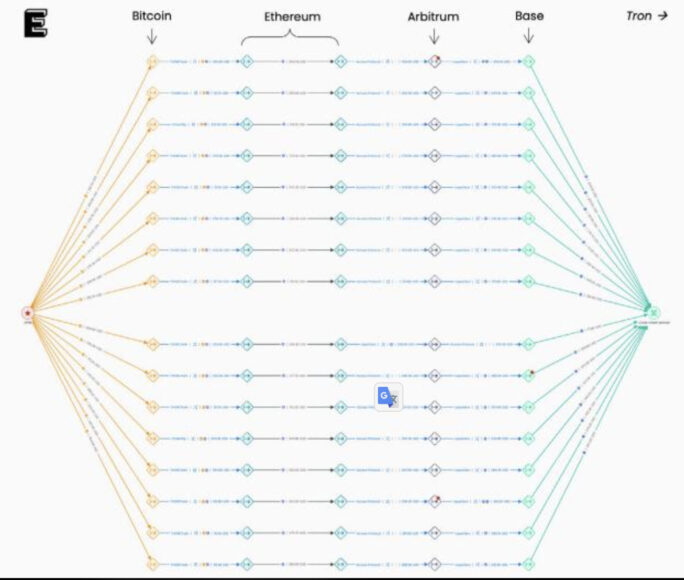
4 日使用 1.2 萬錢包 跨鏈橋及借貸平台增加追蹤難度
4 日使用 1.2 萬錢包 跨鏈橋及借貸平台增加追蹤難度
在避過第一輪凍結後,黑客開始大規模分散資金。Elliptic 發現,攻擊者在不足 4 日內,利用約 1.2 萬個錢包地址,在 11 條區塊鏈上進行超過 4 萬筆交易,平均約每 25 秒新增一個錢包地址。
其中 Tron 成為主要資金轉移渠道。被盜 TRX 先分拆到約 7,700 個地址,再經多個跨鏈橋轉往 Ethereum,並轉換成 ETH。這些跨鏈交易涉及不同區塊鏈上的存款及付款紀錄,分析人員必須把不同網絡的交易重新關聯,才能追查資金來源。
黑客亦利用借貸協議的資金池改變交易路徑。Elliptic 發現,約 1.28 億 TRX 曾進入 JustLend 的借貸資金池,隨後從另外 16 個地址提取。由於資產進出經過智能合約,原本直接的錢包對錢包轉帳關係被打斷,令單純依靠交易地址追查資金流向更加困難。
至於 Bitcoin,攻擊者先把盜取的 18,270 枚 BTC 分散到多個地址,其後又開始使用 CoinJoin 混幣技術。這類技術把多個來源的 Bitcoin 放進同一筆交易,使外界難以直接判斷哪些輸入對應哪些輸出。Elliptic 指出,截至 11 月 2 日,約 28 枚 BTC 已經過 18 次相關混幣交易。
這些技術並非新發明,亦不代表區塊鏈交易紀錄被刪除,而是透過不斷更換資產、錢包及網絡,增加執法機構識別贓款的成本。
洗錢程式自動運行 但真正套現仍是難題
Elliptic 研究人員認為,今次大規模洗錢明顯涉及程式自動化。單在 Tron 網絡,黑客便進行約 3.2 萬筆相關交易,高峰期每小時約 1,300 筆,部分資金分發操作更連續執行數十小時。
雖然外界猜測黑客可能使用 AI Agent,但 Elliptic 表示,目前沒有證據顯示 AI 系統正在自主決定洗錢路線。現有交易模式反而比較符合傳統自動化程式的特徵,包括固定轉帳金額、重複操作,以及交易失敗後重新嘗試。
最重要的是,成功轉移贓款並不等於成功將資產變成可花費的現金。Elliptic 估計,截至 11 月 2 日,約 32.4 億美元仍存放於與失竊案有關的地址,主要以 ETH 及 BTC 形式持有。真正完成套現的金額相信仍然極少。
黑客最終仍可能需要透過場外交易商(OTC)或其他交易平台,將加密貨幣轉換成可以實際使用的資金。這些服務亦是執法機構可以進一步識別、攔截及追查贓款的重要環節。
FBI 已公布與案件相關的錢包地址,並呼籲交易所、跨鏈服務及去中心化金融平台協助封鎖相關資金。FBI 將案件歸因於北韓 TraderTraitor 黑客活動,北韓方面則於 11 月 3 日否認涉及事件。
今次事件反映,即使交易所能夠保護錢包私鑰,若內部交易指令、簽署服務及權限控制遭到入侵,仍可能造成重大資產損失。而在資金被轉走後,跨鏈橋、去中心化交易及借貸平台又讓黑客可以迅速增加追蹤難度。對加密資產平台而言,真正需要保護的不只是私鑰,還包括整個交易授權及簽署流程。
資料來源:Binance 官方事故公告、FBI、TRM Labs、Elliptic、AP
Comments ()