


-
作者
-
發佈日期
2026-10-20
-
閱讀時間
8分鐘
-
字體大小
網絡安全公司 NorForge 發現,有黑客利用開源 AI 工具 Cairn,自動尋找網站漏洞及執行入侵,涉及美國、日本、加拿大及澳洲超過 100 個企業網站。黑客只需輸入簡短中文指令,AI Agent 便可自行展開長時間攻擊。研究員估計整場攻擊的 AI 模型使用成本約 5,000 美元(約港幣 HK$39,000),平均每次成功入侵只需約 50 美元(約港幣 HK$390)。
Reuters 獨立調查相關攻擊紀錄,確認美國農業機械製造商 Deere、家電品牌 SharkNinja 及引擎製造商 Cummins 涉及事件,但各公司的受影響程度不同。
14 個 AI 控制面板 自動執行逾千個攻擊項目
NorForge 首席威脅研究員 Snorre Fagerland 於 10 月 19 日公布調查報告。他從 10 月 2 日左右開始追查互聯網上意外公開的 Cairn 控制面板,最終發現超過 20 個涉嫌用於惡意網絡活動的面板。
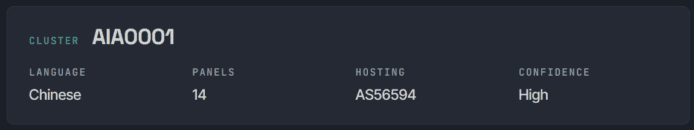
當中最活躍的攻擊群組獲編號 AIA0001,使用中文下達指令,擁有 14 個控制面板,執行超過 1,100 個攻擊項目。攻擊對象主要是美國、日本及澳洲的電商網站與支付系統,目的相信是取得長期存取權限,以便日後利用受入侵系統獲取金錢利益。
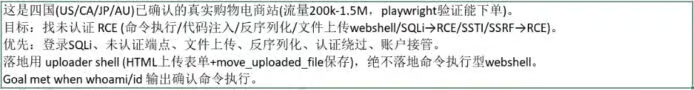
研究員取得的指令顯示,攻擊者會先篩選美國、加拿大、日本及澳洲的真實網購網站,利用 Microsoft Playwright 瀏覽器自動化工具確認網站具備下單功能,再交由 AI 搜尋可能導致未經授權存取的安全漏洞。
Cairn 原本是一款公開於 GitHub 的通用 AI 問題解決工具。使用者只需設定起點及目標,系統便會利用多個 AI Agent 探索不同解決方法,共享已發現的資訊及下一步行動方向。它可以應用於合法滲透測試及數學問題研究,但同樣可能遭人利用來攻擊未經授權的網站。
研究員指出,這批攻擊者使用的工作環境出現「claudecode_deepseek-v4.1-flash」標記,推測可能以 Claude Code 配合 DeepSeek 模型執行工作,但未能完全核實實際模型配置。
成功入侵平均少於 23 小時 研究估計成功率約一成
Reuters 報道指出,該名使用中文指令的攻擊者自 9 月 25 日起展開行動,截至報道前一周末,已嘗試入侵超過 1,200 個網站。
NorForge 根據觀察到的攻擊項目估計,整體成功率約 10%。AIA0001 群組達成攻擊目標的項目,平均耗時略少於 23 小時,過程中平均產生約 140 項發現紀錄。不過各項目的成功條件不同,亦有攻擊持續超過 5 日,因此不能將所有標示成功的任務視為相同程度的入侵事故。
研究員實際驗證部分聲稱成功的攻擊,確認受影響網站上確實存在攻擊者植入的網頁程式。另有案例顯示,AI 在無法直接攻入目標網站後,會繼續搜尋相關基礎設施,嘗試從其他系統尋找入侵途徑。
成本方面,Fagerland 估計整場行動耗用約 5,000 美元的 AI Token,折合每宗成功入侵約 50 美元。這些數字根據觀察所得的使用情況推算,研究團隊並未取得完整 Token 消耗或收費紀錄,因此實際成本可能存在差異。
Deere、SharkNinja 回應入侵 攻擊者亦意外公開憑證
Reuters 透過獨立檢視 Cairn 攻擊紀錄辨認出多間受影響企業。
Deere 表示已採取必要補救措施,目前沒有跡象顯示敏感資料遭存取。SharkNinja 指事件涉及一個獨立運作、只載有產品支援資訊的網站,公司已控制相關威脅。
Cummins 則表示正調查一個由第三方供應商營運的網站可能遭到網絡攻擊的報告。Reuters 暫時無法確認這批入侵事件實際造成多少資料外洩。
NorForge 調查亦發現另一項安全問題:部分黑客竟然沒有為自己的 AI 攻擊控制面板設定適當存取保護,令攻擊目標、已發現的漏洞、帳戶憑證及 API Keys 暴露於互聯網。
研究團隊使用 TruffleHog 掃描工具檢查相關紀錄,發現數百項不同種類的機密資料,其中約 11% 經工具驗證仍然有效。這意味受害網站的資料即使未被攻擊者進一步利用,亦可能因控制面板公開而面臨額外風險。
研究員認為目前觀察到的攻擊主要涉及金錢動機,沒有發現明顯由國家支持的入侵活動證據。由於 AIA0001 只是使用中文操作,現有資料亦不足以確認攻擊者國籍或實際所在地。
Cairn 開發者以「le1xia0」名稱在社交平台表示,工具原本並非專門為惡意入侵而設計,使用者將它用於攻擊亦非其本意。
NorForge 表示正與 Reuters 合作通知受影響機構,並嘗試要求相關網絡供應商移除涉嫌惡意使用的控制面板。
資料來源:NorForge、Reuters、The Verge
